Domain damenparka.de kaufen?
Wir ziehen mit dem Projekt
damenparka.de um.
Sind Sie am Kauf der Domain
damenparka.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain damenparka.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
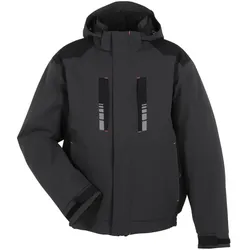
PLANAM Winterjacke wasserdicht winddicht Moto 3810 Schwarz/GrauDie PLANAM Moto Winterjacke 3810 ist atmungsaktiv, wasserdicht und winddicht. Der PU-beschichtete Oberstoff, hinterklebte Nähte sowie eine Wattierung und ein Futter bieten einen funktionellen Aufbau für den winterlichen Arbeitseinsatz. Wasserdicht und winddicht Der Oberstoff besteht aus 100 % Polyester mit PU-Beschichtung. Das Material ist wasserdicht, winddicht und zugleich atmungsaktiv. Hinterklebte Nähte ergänzen den Wetterschutz. Wattierter Aufbau Die Jacke besitzt eine Wattierung und ein Futter aus jeweils 100 % Polyester. Dadurch entsteht ein mehrlagiger Aufbau für den Einsatz bei winterlichen Temperaturen. Abnehmbare Kapuze Die Kapuze kann bei Bedarf abgenommen werden und verfügt über verschiedene Einstellmöglichkeiten. So lässt sie sich an die jeweilige Arbeitssituation anpassen. Geschützter Frontreißverschluss Der Frontreißverschluss ist verdeckt gearbeitet und am Kragen hinterlegt. Dadurch liegt der Verschluss nicht unmittelbar am Hals an. Sechs praktische Taschen Zwei verdeckte Seitentaschen und zwei verdeckte Brusttaschen sind jeweils mit einem Reißverschluss ausgestattet. Im Inneren befinden sich eine weitere Reißverschlusstasche und eine Tasche mit Klettverschluss. Individuell einstellbare Passform Ein elastischer Einsatz im Bund mit Kordelzug ermöglicht die Anpassung der Jackenweite. Auch die Ärmelbündchen lassen sich individuell einstellen. Reflexdetails als Gestaltungselemente Reflexapplikationen und Reflexbiesen an den Seitentaschen setzen optische Akzente. Die Reflexelemente erhöhen laut Hersteller nicht die Sichtbarkeit und dienen ausschließlich als Gestaltungselemente. Produktdetails Marke: PLANAM Modell: Moto Winterjacke Artikelnummer: 3810 Farbe: Schwarz/Grau Passform: Unisex Größen: S–6XL Oberstoff: 100 % Polyester, PU-beschichtet Wattierung: 100 % Polyester Futter: 100 % Polyester Atmungsaktiv Wasserdicht Winddicht Hinterklebte Nähte Abnehmbare und einstellbare Kapuze Verdeckter Frontreißverschluss Frontreißverschluss am Kragen hinterlegt Zwei verdeckte Seitentaschen mit Reißverschluss Zwei verdeckte Brusttaschen mit Reißverschluss Eine Innentasche mit Reißverschluss Eine Innentasche mit Klettverschluss Elastischer Einsatz im Bund Kordelzug im Bund Einstellbare Ärmelbündchen Reflexbiesen und Reflexapplikationen als Gestaltungselemente Pflegehinweise Die Winterjacke ist bei 30 °C im Normalwaschgang waschbar. Sie darf nicht gebleicht, nicht im Wäschetrockner getrocknet, nicht gebügelt und nicht chemisch gereinigt werden. Die PLANAM Moto Winterjacke 3810 verbindet zuverlässigen Wetterschutz mit einem wattierten Aufbau, zahlreichen Taschen und einer flexibel einstellbaren Passform.59,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Hofenbitzer, Guido: Grundschnitte und Modellentwicklungen - Schnittkonstruktion für DamenmodeGrundschnitte und Modellentwicklungen - Schnittkonstruktion für Damenmode , Band 1 , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 3. Auflage, Erscheinungsjahr: 20240916, Produktform: Kartoniert, Autoren: Hofenbitzer, Guido, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 544, Keyword: Aus u. Weiterbildung; Bekleidung; Modedesigner; Textil, Fachschema: Handarbeit (Textiles Gestalten)~Textilarbeit / Handarbeit~Bekleidung / Mode~Entwurf / Mode~Mode~Nähen - Schneider - Schnitt (Schnittmuster), Fachkategorie: Mode und Bekleidung~Unterricht und Didaktik: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 34, Gewicht: 2171, Produktform: Kartoniert, Genre: Schule und Lernen,69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mantel, Hilary: Sprechen lernenSprechen lernen , Erzählungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230815, Produktform: Leinen, Autoren: Mantel, Hilary, Übersetzung: Löcher-Lawrence, Werner, Seitenzahl/Blattzahl: 160, Abbildungen: Gebunden mit Schutzumschlag und Lesebändchen,, Themenüberschrift: FICTION / Short Stories (single author), Keyword: Aufwachsen; Booker-Preis; Brüder; Costa Award; Cromwell; Die Ermordung Margaret Thatchers; Ein reiner Tisch; Eingeschläfert; Erinnerungen; Erkennen; Falken; Fragen über die Jugend; Hoch in den dritten Stock; Jugendlich; Kindheit; Kindheitsmomente; King Billy ist ein Gentleman; Learning to talk; Preisträgerin; Rund ist die Schönheit; Rätsel; Spiegel und Licht; Verloren gehen; Von Geist und Geistern; Walter Scott Prize; Welt begreifen; Wölfe; autobiografisch; intim; persönlich, Fachschema: Großbritannien / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Region: Vereinigtes Königreich, Großbritannien, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag, Länge: 212, Breite: 142, Höhe: 18, Gewicht: 306, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Alternatives Format EAN: 9783832160715, Autor: 9783832161934 9783832162740 9783832165765 9783832197698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Vorteile bietet ein Mantel mit Kapuze gegenüber einem Mantel ohne Kapuze?
Ein Mantel mit Kapuze bietet zusätzlichen Schutz vor Regen, Schnee und Wind. Die Kapuze kann auch den Kopf und die Ohren vor Kälte schützen. Zudem verleiht eine Kapuze dem Mantel einen lässigen und modernen Look. **
-
Welche Vorteile bietet ein Mantel mit Kapuze im Vergleich zu einem Mantel ohne Kapuze?
Ein Mantel mit Kapuze bietet zusätzlichen Schutz vor Regen, Schnee und Wind. Die Kapuze kann auch den Kopf und die Ohren vor Kälte schützen. Zudem verleiht eine Kapuze dem Mantel einen lässigen und modernen Look. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Muss eine Winterjacke eine Kapuze haben?
Nein, eine Winterjacke muss keine Kapuze haben. Es hängt von den individuellen Vorlieben und Bedürfnissen ab. Einige Menschen bevorzugen Jacken mit Kapuze, um zusätzlichen Schutz vor Kälte und Nässe zu bieten, während andere dies nicht benötigen oder eine separate Mütze tragen möchten. **
Gibt es eine Winterjacke ohne Kapuze?
Ja, es gibt Winterjacken ohne Kapuze. Viele Marken und Modelle bieten Optionen ohne Kapuze an, die stattdessen mit einem hohen Kragen oder einem abnehmbaren Kragen ausgestattet sind. Diese Jacken sind oft vielseitiger und können je nach Bedarf angepasst werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
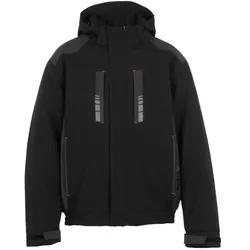
PLANAM Winterjacke wasserdicht winddicht Moto 3812 Grau/SchwarzDie PLANAM Winterjacke Moto 3812 in Grau/Schwarz schützt bei kaltem und unbeständigem Wetter. Das wasserdichte, winddichte und atmungsaktive Obermaterial, hinterklebte Nähte sowie die wärmende Wattierung machen sie zu einer vielseitigen Jacke für Arbeit und Freizeit. Wasserdicht, winddicht und atmungsaktiv Der PU-beschichtete Oberstoff aus 100 % Polyester hält Wind und Nässe ab. Gleichzeitig ist das Material atmungsaktiv. Die hinterklebten Nähte unterstützen den Wetterschutz zusätzlich. Wärmende Ausführung für kalte Arbeitstage Wattierung und Futter bestehen vollständig aus Polyester. Die Kombination sorgt für eine wärmende Ausführung, ohne die Bewegungsfreiheit bei der Arbeit unnötig einzuschränken. Abnehmbare und verstellbare Kapuze Die Kapuze kann individuell eingestellt und bei Bedarf vollständig abgenommen werden. Damit lässt sich die Winterjacke flexibel an Wetterlage und Einsatzbereich anpassen. Geschützter Frontverschluss Der Frontreißverschluss ist verdeckt ausgeführt und im Bereich des Kragens zusätzlich hinterlegt. Dadurch wird der Halsbereich besser vor Zugluft geschützt. Sechs praktische Taschen Die Jacke bietet insgesamt sechs Taschen für persönliche Gegenstände und kleinere Arbeitsutensilien. Zwei verdeckte Seitentaschen, zwei verdeckte Brusttaschen und eine Innentasche sind mit Reißverschlüssen ausgestattet. Eine weitere Innentasche besitzt einen Klettverschluss. Individuell einstellbare Passform Ein elastischer Einsatz im Bund und ein Kordelzug ermöglichen eine individuelle Anpassung. Auch die Ärmelbündchen lassen sich einstellen, damit die Jacke an den Handgelenken passend sitzt. Sportliche Gestaltung mit Reflexdetails Reflexapplikationen sowie Reflexbiesen an den Seitentaschen ergänzen die grau-schwarze Gestaltung. Die Reflexelemente dienen ausschließlich als Designelemente und erhöhen nicht die Sichtbarkeit im Sinne einer Warnschutzbekleidung. Produktdetails Marke: PLANAM Modell: Moto Winterjacke Artikelnummer: 3812 Farbe: Grau/Schwarz Unisex-Ausführung Atmungsaktiv Wasserdicht Winddicht Hinterklebte Nähte Verdeckter Frontreißverschluss Frontreißverschluss am Kragen hinterlegt Zwei verdeckte Seitentaschen mit Reißverschluss Zwei verdeckte Brusttaschen mit Reißverschluss Eine Innentasche mit Reißverschluss Eine Innentasche mit Klettverschluss Elastischer Einsatz im Bund Kordelzug am Bund Abnehmbare Kapuze mit Einstellmöglichkeiten Einstellbare Ärmelbündchen Reflexapplikationen Reflexbiesen an den Seitentaschen Oberstoff: 100 % Polyester, PU-beschichtet Wattierung: 100 % Polyester Futter: 100 % Polyester Größen: S–6XL Pflegehinweise Die Winterjacke kann bei 30 °C im Normalwaschgang gewaschen werden. Sie darf nicht gebleicht, nicht im Wäschetrockner getrocknet und nicht gebügelt werden. Eine chemische Reinigung ist nicht möglich. Die PLANAM Moto Winterjacke 3812 verbindet zuverlässigen Wetterschutz mit wärmender Wattierung, zahlreichen Taschen und einer flexibel einstellbaren Passform.59,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
PLANAM Winterjacke wasserdicht winddicht Moto 3810 Schwarz/GrauDie PLANAM Moto Winterjacke 3810 ist atmungsaktiv, wasserdicht und winddicht. Der PU-beschichtete Oberstoff, hinterklebte Nähte sowie eine Wattierung und ein Futter bieten einen funktionellen Aufbau für den winterlichen Arbeitseinsatz. Wasserdicht und winddicht Der Oberstoff besteht aus 100 % Polyester mit PU-Beschichtung. Das Material ist wasserdicht, winddicht und zugleich atmungsaktiv. Hinterklebte Nähte ergänzen den Wetterschutz. Wattierter Aufbau Die Jacke besitzt eine Wattierung und ein Futter aus jeweils 100 % Polyester. Dadurch entsteht ein mehrlagiger Aufbau für den Einsatz bei winterlichen Temperaturen. Abnehmbare Kapuze Die Kapuze kann bei Bedarf abgenommen werden und verfügt über verschiedene Einstellmöglichkeiten. So lässt sie sich an die jeweilige Arbeitssituation anpassen. Geschützter Frontreißverschluss Der Frontreißverschluss ist verdeckt gearbeitet und am Kragen hinterlegt. Dadurch liegt der Verschluss nicht unmittelbar am Hals an. Sechs praktische Taschen Zwei verdeckte Seitentaschen und zwei verdeckte Brusttaschen sind jeweils mit einem Reißverschluss ausgestattet. Im Inneren befinden sich eine weitere Reißverschlusstasche und eine Tasche mit Klettverschluss. Individuell einstellbare Passform Ein elastischer Einsatz im Bund mit Kordelzug ermöglicht die Anpassung der Jackenweite. Auch die Ärmelbündchen lassen sich individuell einstellen. Reflexdetails als Gestaltungselemente Reflexapplikationen und Reflexbiesen an den Seitentaschen setzen optische Akzente. Die Reflexelemente erhöhen laut Hersteller nicht die Sichtbarkeit und dienen ausschließlich als Gestaltungselemente. Produktdetails Marke: PLANAM Modell: Moto Winterjacke Artikelnummer: 3810 Farbe: Schwarz/Grau Passform: Unisex Größen: S–6XL Oberstoff: 100 % Polyester, PU-beschichtet Wattierung: 100 % Polyester Futter: 100 % Polyester Atmungsaktiv Wasserdicht Winddicht Hinterklebte Nähte Abnehmbare und einstellbare Kapuze Verdeckter Frontreißverschluss Frontreißverschluss am Kragen hinterlegt Zwei verdeckte Seitentaschen mit Reißverschluss Zwei verdeckte Brusttaschen mit Reißverschluss Eine Innentasche mit Reißverschluss Eine Innentasche mit Klettverschluss Elastischer Einsatz im Bund Kordelzug im Bund Einstellbare Ärmelbündchen Reflexbiesen und Reflexapplikationen als Gestaltungselemente Pflegehinweise Die Winterjacke ist bei 30 °C im Normalwaschgang waschbar. Sie darf nicht gebleicht, nicht im Wäschetrockner getrocknet, nicht gebügelt und nicht chemisch gereinigt werden. Die PLANAM Moto Winterjacke 3810 verbindet zuverlässigen Wetterschutz mit einem wattierten Aufbau, zahlreichen Taschen und einer flexibel einstellbaren Passform.59,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Hofenbitzer, Guido: Grundschnitte und Modellentwicklungen - Schnittkonstruktion für DamenmodeGrundschnitte und Modellentwicklungen - Schnittkonstruktion für Damenmode , Band 1 , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 3. Auflage, Erscheinungsjahr: 20240916, Produktform: Kartoniert, Autoren: Hofenbitzer, Guido, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 544, Keyword: Aus u. Weiterbildung; Bekleidung; Modedesigner; Textil, Fachschema: Handarbeit (Textiles Gestalten)~Textilarbeit / Handarbeit~Bekleidung / Mode~Entwurf / Mode~Mode~Nähen - Schneider - Schnitt (Schnittmuster), Fachkategorie: Mode und Bekleidung~Unterricht und Didaktik: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 34, Gewicht: 2171, Produktform: Kartoniert, Genre: Schule und Lernen,69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Vorteile bietet ein Mantel mit Kapuze gegenüber einem Mantel ohne Kapuze?
Ein Mantel mit Kapuze bietet zusätzlichen Schutz vor Regen, Schnee und Wind. Die Kapuze kann auch den Kopf und die Ohren vor Kälte schützen. Zudem verleiht eine Kapuze dem Mantel einen lässigen und modernen Look. **
Ähnliche Suchbegriffe für Botnet
-
Mantel, Hilary: Sprechen lernenSprechen lernen , Erzählungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230815, Produktform: Leinen, Autoren: Mantel, Hilary, Übersetzung: Löcher-Lawrence, Werner, Seitenzahl/Blattzahl: 160, Abbildungen: Gebunden mit Schutzumschlag und Lesebändchen,, Themenüberschrift: FICTION / Short Stories (single author), Keyword: Aufwachsen; Booker-Preis; Brüder; Costa Award; Cromwell; Die Ermordung Margaret Thatchers; Ein reiner Tisch; Eingeschläfert; Erinnerungen; Erkennen; Falken; Fragen über die Jugend; Hoch in den dritten Stock; Jugendlich; Kindheit; Kindheitsmomente; King Billy ist ein Gentleman; Learning to talk; Preisträgerin; Rund ist die Schönheit; Rätsel; Spiegel und Licht; Verloren gehen; Von Geist und Geistern; Walter Scott Prize; Welt begreifen; Wölfe; autobiografisch; intim; persönlich, Fachschema: Großbritannien / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Region: Vereinigtes Königreich, Großbritannien, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag, Länge: 212, Breite: 142, Höhe: 18, Gewicht: 306, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Alternatives Format EAN: 9783832160715, Autor: 9783832161934 9783832162740 9783832165765 9783832197698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet ein Mantel mit Kapuze im Vergleich zu einem Mantel ohne Kapuze?
Ein Mantel mit Kapuze bietet zusätzlichen Schutz vor Regen, Schnee und Wind. Die Kapuze kann auch den Kopf und die Ohren vor Kälte schützen. Zudem verleiht eine Kapuze dem Mantel einen lässigen und modernen Look. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Muss eine Winterjacke eine Kapuze haben?
Nein, eine Winterjacke muss keine Kapuze haben. Es hängt von den individuellen Vorlieben und Bedürfnissen ab. Einige Menschen bevorzugen Jacken mit Kapuze, um zusätzlichen Schutz vor Kälte und Nässe zu bieten, während andere dies nicht benötigen oder eine separate Mütze tragen möchten. **
-
Gibt es eine Winterjacke ohne Kapuze?
Ja, es gibt Winterjacken ohne Kapuze. Viele Marken und Modelle bieten Optionen ohne Kapuze an, die stattdessen mit einem hohen Kragen oder einem abnehmbaren Kragen ausgestattet sind. Diese Jacken sind oft vielseitiger und können je nach Bedarf angepasst werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.